นศ.ปี 1 ม.ขอนแก่น โชว์หนังสือขอบคุณจาก NASA หลังตรวจพบช่องโหว่ระบบสารสนเทศ
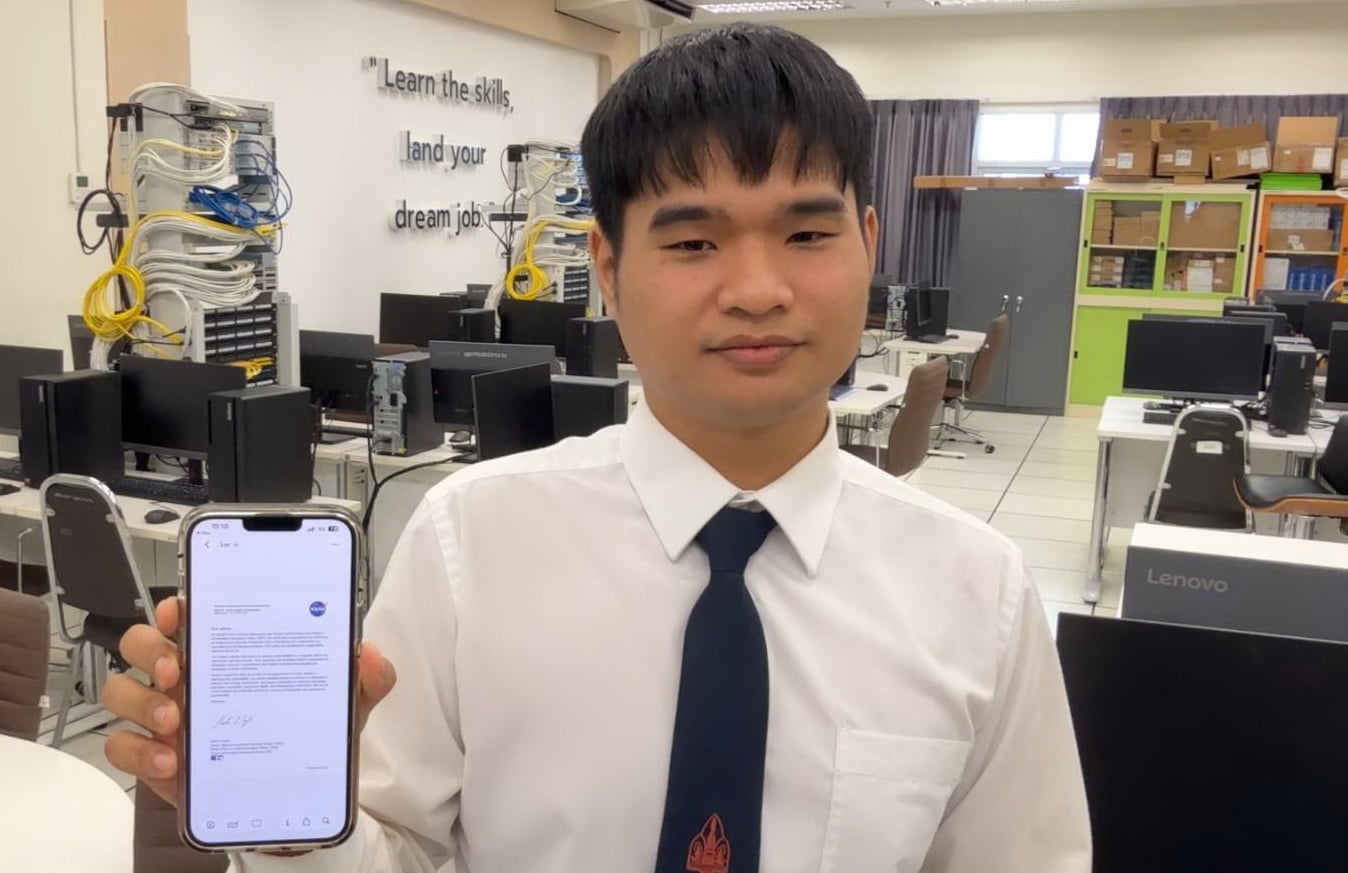
นศ.ปี 1 ม.ขอนแก่น พบช่องโหว่ระบบสารสนเทศ ของ NASA ที่ไม่ซ้ำกับผู้รายงานรายอื่นจากทั่วโลก จนได้รับหนังสือขอบคุณอย่างเป็นทางการ เจ้าตัวเผย หากนายกฯและกระทรวงดีอีอยากให้ไปช่วยงานก็ยินดีแต่ตอนนี้ขอโฟกัสเรื่องเรียนก่อน
11พ.ย.2569 - นายธนพนธ์ บุตรศรีชา หรือน้องปอนด์ อายุ 25 ปี นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น หรือ มข. นำเอกสารหนังสือขอบคุณอย่างเป็นทางการจากองค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา หรือ NASA ภายหลังตรวจพบและรายงานช่องโหว่ด้านความมั่นคงปลอดภัยในระบบสารสนเทศของหน่วยงาน ภายใต้นโยบายการเปิดเผยช่องโหว่ Vulnerability Disclosure Policy หรือ VDP โดยใช้ชื่อผู้รายงานว่า "nullbyt3z"
นายธนพนธ์ กล่าวว่า การตรวจพบดังกล่าวเป็นประเภท Cross-Site Scripting หรือ XSS ซึ่งเป็นช่องโหว่ที่อาจเปิดโอกาสให้ผู้ไม่หวังดีแทรกโค้ดสคริปต์ลงในหน้าเว็บเพจ และนำไปใช้โจมตีผู้ใช้งานผ่านเว็บเบราว์เซอร์ได้ โดยตนเองได้ส่งรายงานผ่านช่องทางด้านความมั่นคงปลอดภัยของ NASA ตามแนวทางการเปิดเผยช่องโหว่อย่างรับผิดชอบ หรือ Responsible Disclosure ซึ่งกำหนดให้ผู้ค้นพบดำเนินการภายใต้ขอบเขตที่ได้รับอนุญาต แจ้งข้อมูลต่อเจ้าของระบบโดยตรง และไม่นำข้อมูลที่ตรวจพบไปใช้ประโยชน์โดยมิชอบ ซึ่งการรายงานดังกล่าวเริ่มต้นเกิดจากอาจารย์เห็นบุคคลที่เคยได้รับหนังสือขอบคุณจาก NASA โพสต์เรื่องราวลงในสื่อสังคมออนไลน์ จึงแนะนำให้ตนลองศึกษาระบบและค้นหาช่องโหว่ดู หากตรวจพบและรายงานได้ตามเงื่อนไขก็มีโอกาสได้รับหนังสือขอบคุณเช่นเดียวกัน ตนจึงนำความรู้ที่เรียนมาทดลองค้นหาช่องโหว่อย่างต่อเนื่อง โดยใช้เวลาประมาณ 1 เดือน และส่งรายงานไปประมาณ 10 ครั้ง แต่บางรายงานพบว่าซ้ำกับที่มีผู้อื่นแจ้งไว้ก่อนแล้ว กระทั่งตรวจพบช่องโหว่ที่ไม่ซ้ำ ซึ่งน่าจะเป็นรายงานฉบับที่ 8 หรือ 9 ที่ส่งเข้าไป
"ความยากของการค้นหาช่องโหว่ NASA คือมีผู้สนใจทดสอบระบบเป็นจำนวนมาก เนื่องจากเป็นองค์กรที่มีชื่อเสียงระดับโลก ทำให้รายงานที่ส่งไปต้องไม่ซ้ำกับของผู้อื่น สำหรับช่องโหว่ที่ตนตรวจพบเรียกว่า Cross-Site Scripting หรือ XSS ซึ่งมีความเสี่ยงที่ผู้โจมตีจะใช้ JavaScript ผ่านเว็บเบราว์เซอร์ ก่อนส่งลิงก์ให้เหยื่อคลิกเพื่อเข้าถึงข้อมูลบางประเภท เช่น คุกกี้ที่เกี่ยวข้องกับการเข้าสู่ระบบ โดยเป็นช่องโหว่ที่ตนพบจากการทดสอบระบบจริง ไม่ใช่เพียงการทดลองภายในห้องเรียน ส่วนขั้นตอนการรายงานนั้น NASA จะตรวจสอบก่อนว่าช่องโหว่ที่ส่งเข้าไปซ้ำกับรายงานของผู้อื่นหรือไม่ หากไม่ซ้ำจะมีการแจ้งสถานะและดำเนินการแก้ไข ก่อนส่งหนังสือขอบคุณให้ผู้รายงาน ซึ่งตนรู้สึกดีใจมากเมื่อทราบว่าช่องโหว่ที่ค้นพบไม่ซ้ำกับผู้อื่น เพราะทุ่มเทเวลาค้นหานานประมาณ 1 เดือน และพยายามส่งรายงานหลายครั้งกว่าจะประสบความสำเร็จ"
นายธนพนธ์ กล่าวต่อว่า ขณะนี้ครอบครัวต่างทราบข่าวและดีใจมาก เพราะเป็น การนำความรู้จากห้องเรียนมาทดลองใช้กับระบบจริง ทำให้เข้าใจว่าช่องโหว่ด้านความมั่นคงปลอดภัยไซเบอร์มีความเสี่ยงและอาจก่อให้เกิดอันตรายได้จริง จึงอยากให้ผู้สนใจเข้ามาศึกษาเรื่องนี้มากขึ้น โดยการเรียนในหลักสูตรจะเริ่มจากพื้นฐานการเขียนโปรแกรม หรือ Programming รวมถึงกฎหมายที่เกี่ยวข้องกับความมั่นคงปลอดภัยไซเบอร์ สิ่งสำคัญที่อาจารย์เน้นย้ำเสมอคือ การทดสอบระบบทุกครั้งต้องอยู่ภายในขอบเขตที่ได้รับอนุญาตเท่านั้น ไม่สามารถเข้าไปทดสอบระบบโดยไม่ได้รับอนุญาต เพราะเป็นการกระทำที่ผิดกฎหมาย สำหรับการค้นหาช่องโหว่ในลักษณะนี้
"เพิ่งทดลองกับ NASA เป็นแห่งแรก และยังไม่ได้ทดลองกับองค์กรอื่น แม้จะทราบว่ามีโครงการ Bug Bounty ที่เปิดให้ค้นหาช่องโหว่โดยมีค่าตอบแทนก็ตาม ส่วนเป้าหมายหลังจากนี้ตั้งใจจะพัฒนาทักษะด้านความมั่นคงปลอดภัยไซเบอร์ของตัวเองให้สูงขึ้น อย่างไรก็ตามโดยส่วนตัวเชื่อว่าถ้าเอาความรู้ความสามารถไปใช้ในช่วงที่มีภัยไซเบอร์จากทั่วโลกคิดว่าเป็นเรื่องสำคัญจะช่วยให้ระบบปลอดภัยมากขึ้นเพราะไซเบอร์เป็นเรื่องสำคัญในยุคที่มีAI ช่วยโจมตี จึงอยากให้รัฐบาลให้ความสำคัญกับเรื่องไซเบอร์มากขึ้นหากนายกรัฐมนตรีและกระทรวงดีอีอยากให้ไปช่วยงานในอนาคตก็ยินดีแต่ตอนนี้ขอโฟกัสเรื่องเรียนก่อนเป็นอันดับแรก" นายธนพนธ์ กล่าว
The post นศ.ปี 1 ม.ขอนแก่น โชว์หนังสือขอบคุณจาก NASA หลังตรวจพบช่องโหว่ระบบสารสนเทศ appeared first on .
ที่มา: ไทยโพสต์